
Chat control in Europa
PRO O CONTRO?
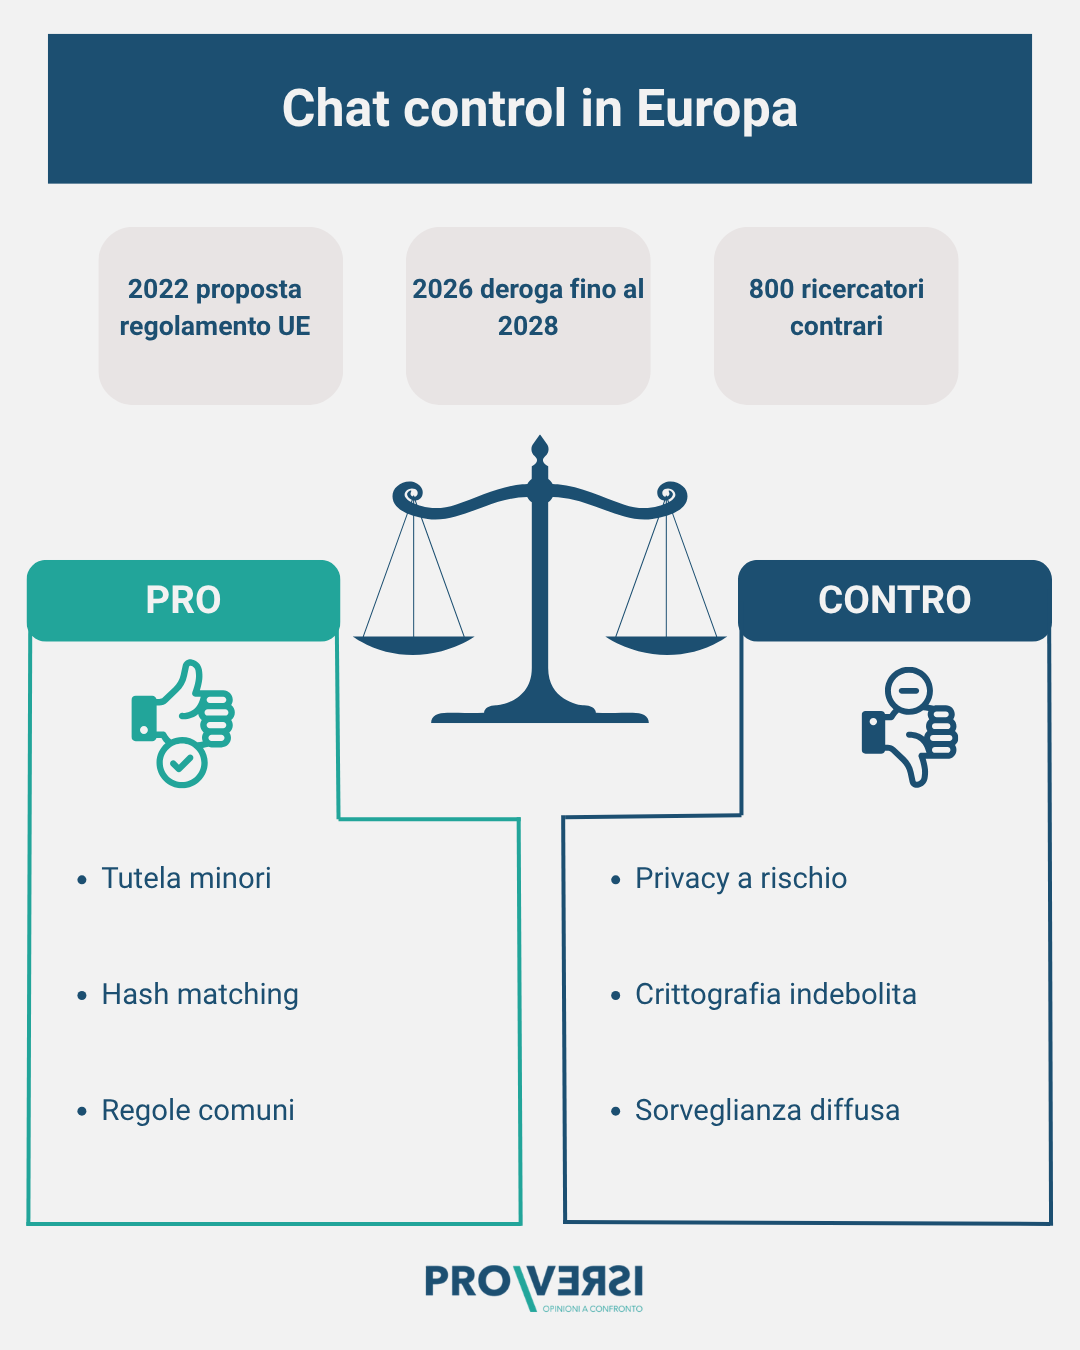
Per "Chat control" si intende l'insieme di proposte legislative europee e delle deroghe normative introdotte per contrastare la diffusione online di materiale di abuso sessuale su minori e l'adescamento (grooming), ma fortemente contestate perché potrebbero incidere sulla riservatezza delle comunicazioni private. Il punto di partenza è il Regolamento (UE) 2021/1232, una deroga temporanea alla direttiva ePrivacy che ha consentito ai fornitori di servizi di comunicazione elettronica di utilizzare, su base volontaria e a determinate condizioni, tecnologie per individuare e segnalare contenuti illeciti. Nel 2022 la Commissione europea ha proposto un quadro normativo permanente con la proposta di regolamento COM(2022) 209, che prevede obblighi di valutazione del rischio per le piattaforme, misure di mitigazione, ordini di rilevazione, rimozione e blocco dei contenuti, oltre all'istituzione di un futuro Centro europeo per la prevenzione e il contrasto dell'abuso sessuale sui minori (EU Centre). Secondo la Commissione, questa architettura normativa risponde a un fenomeno transnazionale in crescita; secondo i critici, invece, rischia di trasformare un sistema pensato per colpire specifici reati in uno strumento di controllo generalizzato delle comunicazioni di persone non sospettate.
IL DIBATTITO IN 2 MINUTI:
Forze dell'ordine e grandi piattaforme sostengono che il vuoto normativo del 2026 abbia indebolito la capacità di individuare vittime e autori.
I critici parlano di trasformazione della segretezza delle comunicazioni in eccezione anziché in regola.
Il Parlamento ha riaperto il regime transitorio ma ha tentato di escludere le comunicazioni end-to-end dal suo campo di applicazione.
Una tecnologia introdotta per il Child Sexual Abuse Material può diventare riutilizzabile per altri scopi pubblici o privati.
Senza base legale si riducono segnalazioni e interventi

La posizione favorevole alla proroga della deroga ePrivacy non parte dall'idea di introdurre un controllo generalizzato e obbligatorio su tutte le comunicazioni private nell'Unione europea. Al contrario, prende le mosse da un problema concreto emerso tra marzo e luglio 2026. Con la scadenza della deroga prevista dal Regolamento (UE) 2021/1232 è infatti venuta meno una base giuridica comune che consentiva ad alcuni fornitori di servizi di comunicazione elettronica di svolgere, su base volontaria, attività di rilevazione e segnalazione di materiale di abuso sessuale su minori. Secondo la Commissione europea, il Consiglio dell'Unione europea, Europol e le principali piattaforme digitali, tali pratiche avevano prodotto risultati significativi, contribuendo all'identificazione delle vittime, alla riduzione della ricircolazione di materiale già noto e al supporto delle indagini penali.
Questa valutazione è stata ribadita dalla Commissione europea nel rapporto pubblicato il 27 novembre 2025 sull'applicazione della deroga. Pur riconoscendo che i dati raccolti dai diversi fornitori non sono pienamente omogenei, il rapporto afferma che grazie alle attività di rilevazione sono stati identificati migliaia di minori vittime di abuso e rimossi dalla circolazione milioni di immagini e video considerati materiale di abuso sessuale su minori. La Commissione conclude inoltre che non emergono elementi sufficienti per ritenere la deroga sproporzionata rispetto agli obiettivi perseguiti e sottolinea la necessità di evitare vuoti normativi che possano interrompere tali attività.
Su questa linea si colloca anche il Consiglio dell'Unione europea, che il 2 luglio 2026 ha adottato la propria posizione negoziale per ripristinare il regime transitorio fino al 2028. Il Consiglio ha motivato la scelta con l'esigenza di consentire la ripresa delle attività volontarie di rilevazione e rimozione (resume voluntary detection and removal) nell'attesa che venga definito il regolamento permanente. Nelle stesse settimane, l'allora direttrice esecutiva di Europol, Catherine De Bolle, ha avvertito che il venir meno della base giuridica avrebbe creato un vero e proprio legal vacuum ("vuoto normativo"), con conseguenze operative dirette per le autorità investigative. Analogamente, la European Union Cybercrime Task Force, che riunisce le principali unità europee specializzate nella lotta al cybercrimine, ha definito la rilevazione proattiva dei contenuti nelle comunicazioni private "un elemento essenziale" del contrasto agli abusi sessuali sui minori online. Per i sostenitori della proroga, quindi, la questione non riguarda soltanto il possibile impatto delle attività di scansione sulla privacy, ma anche il costo in termini di vittime non identificate, segnalazioni mancate e indagini rallentate, derivante dall'assenza di una base giuridica che consenta di operare.
Anche la posizione assunta da una parte dell'industria tecnologica si inserisce in questo contesto. Nel marzo 2026 Google, Meta, Microsoft, Snap, TikTok e LinkedIn hanno chiesto ai legislatori europei di evitare la scadenza della deroga, sostenendo la necessità di mantenere una base giuridica che consentisse almeno il ricorso all'hash matching, cioè il confronto automatico tra file e un archivio di "impronte digitali" (hash) di immagini e video di abuso sessuale già identificati dalle autorità. Secondo queste aziende, si tratta di una tecnica consolidata, caratterizzata da un'elevata precisione e compatibile con i principi di tutela della privacy. La loro tesi è che non tutte le forme di rilevazione siano equivalenti: individuare corrispondenze con database contenenti materiale già accertato come illecito non equivale a svolgere un'analisi semantica indiscriminata del contenuto di ogni conversazione privata. La proroga della deroga temporanea non rappresenterebbe un'apertura all'introduzione di backdoor o di sistemi generalizzati di scansione preventiva, ma una misura ponte destinata a evitare l'interruzione di strumenti già utilizzati, mentre le istituzioni europee definiscono un quadro normativo stabile.
È quindi fondamentale la distinzione tra il regime transitorio e quello permanente. La proroga approvata nel 2026 riguarda esclusivamente una deroga già esistente e non comporta l'automatica approvazione della versione più invasiva del futuro regolamento permanente. Mantenere temporaneamente la possibilità di svolgere attività volontarie di rilevazione significherebbe, dunque, preservare un livello minimo di cooperazione tra piattaforme e autorità senza anticipare le scelte ancora oggetto del negoziato legislativo. Per questo motivo una parte delle istituzioni europee continua a considerare la deroga ePrivacy non come un passo verso la normalizzazione della sorveglianza delle comunicazioni private, bensì come uno strumento provvisorio di tutela dei minori, da sottoporre a limiti e controlli rigorosi, ma da non eliminare prima che venga raggiunto un accordo sul regime definitivo.
Madeleine Maresca, 16 luglio 2026
La logica di fondo resta quella della sorveglianza generalizzata
La principale critica rivolta a Chat Control riguarda il presupposto stesso su cui si fonda la proposta normativa. Secondo i suoi oppositori, essa sposterebbe il sospetto dal singolo individuo, nei cui confronti esistono elementi concreti di indagine, all'intera popolazione connessa, introducendo un modello di controllo preventivo delle comunicazioni private. È in questo senso che European Digital Rights qualifica il progetto come una forma di mass surveillance, sostenendo che le comunicazioni di milioni di persone non sospettate di alcun reato potrebbero essere analizzate al solo scopo di individuare eventuali contenuti illeciti. Tale impostazione è stata criticata anche dalle istituzioni europee. Nel parere congiunto del 2022, il Comitato europeo per la protezione dei dati e il Garante europeo della protezione dei dati hanno evidenziato il rischio di interferenze gravi e potenzialmente sproporzionate con i diritti fondamentali alla vita privata, alla protezione dei dati personali e alla libertà di espressione e di informazione. Analogamente, la posizione adottata dal Parlamento europeo nel 2023, sintetizzata nell'espressione effective measures, no mass surveillance, dimostra come le perplessità nei confronti del progetto non provengano esclusivamente dalla società civile, ma siano emerse anche all'interno delle stesse istituzioni dell'Unione.
Il problema non consiste soltanto nell'eventuale accesso diretto delle autorità pubbliche al contenuto delle comunicazioni. I critici sostengono infatti che affidare l'attività di rilevazione ai fornitori di servizi privati non modifichi la natura dell'interferenza. Se la normativa consente o incentiva le piattaforme a esaminare testi, immagini, URL o altri elementi delle comunicazioni riservate, la riservatezza non costituisce più la regola generale, ma diventa un diritto subordinato alla possibilità di un controllo preventivo. In questa prospettiva si colloca anche l'analisi pubblicata da “Agenda Digitale”, che richiama le osservazioni del giurista Fulvio Sarzana. Pur riconoscendo che il voto del 9 luglio 2026 ha escluso, nel regime transitorio, le comunicazioni protette da crittografia end-to-end dall'obbligo di rilevazione, Sarzana osserva che la questione rimane aperta, poiché il negoziato sul regolamento permanente continua a prendere in considerazione modelli fondati sulla client-side scanning, ossia sulla scansione dei contenuti direttamente sul dispositivo dell'utente prima della cifratura o dopo la decifratura. La preoccupazione, quindi, non riguarda esclusivamente il contenuto della disciplina transitoria, ma la progressiva normalizzazione di un'infrastruttura normativa che renderebbe tecnicamente possibile un controllo preventivo delle comunicazioni private.
A queste obiezioni di carattere giuridico si aggiungono le critiche formulate dalla comunità scientifica. Nella lettera aperta pubblicata nel settembre 2025, numerosi ricercatori hanno contestato l'affidabilità delle tecnologie di rilevazione automatica impiegate su larga scala. Secondo i firmatari, limitare la scansione a immagini note o a URL non elimina le criticità tecniche, così come non esistono evidenze che gli attuali sistemi di intelligenza artificiale siano in grado di individuare materiale nuovo con livelli di accuratezza sufficienti a evitare un numero significativo di errori. I “falsi positivi” non rappresentano un'imperfezione destinata a ridursi con l'addestramento degli algoritmi, bensì una conseguenza strutturale dell'applicazione di strumenti probabilistici a centinaia di milioni di comunicazioni quotidiane, caratterizzate da contesti linguistici e visivi estremamente variabili. Ne deriverebbe una situazione nella quale la generalità degli utenti sopporta l'intrusione derivante dalla scansione automatica, mentre i soggetti criminali maggiormente organizzati potrebbero ricorrere a strumenti alternativi per eludere i controlli.
Alla luce di queste considerazioni, la posizione contraria a Chat Control sostiene che il problema non sia soltanto il possibile eccesso delle misure proposte, ma il mutamento del principio che tradizionalmente governa le limitazioni alla segretezza delle comunicazioni. Nel modello classico dello Stato di diritto, l'accesso alle comunicazioni private costituisce un'eccezione, giustificata dall'esistenza di un sospetto individualizzato e autorizzata dall'autorità giudiziaria. Il modello prospettato da Chat Control opererebbe invece nella direzione opposta, predisponendo un'infrastruttura tecnica capace di verificare preventivamente le comunicazioni di tutti gli utenti prima ancora che emerga un motivo specifico di indagine. È per questa ragione che il concetto di "sorveglianza di massa" continua a occupare una posizione centrale nel dibattito: non come formula retorica, ma come descrizione di un possibile passaggio da un sistema di controlli mirati a un modello fondato sulla verifica preventiva e generalizzata della corrispondenza digitale.
Madeleine Maresca, 16 luglio 2026
Un compromesso limitante può circoscrivere i poteri di scansione
Il vero nodo del dibattito non riguarda tanto l'opportunità di qualsiasi forma di intervento normativo, quanto piuttosto le modalità con cui tale intervento viene delimitato. Qui assume particolare rilievo la posizione del Parlamento europeo, espressa sia nel 2023 sia nel 2026. Già nel 2023, infatti, il Parlamento aveva sostenuto il principio sintetizzato nella formula effective measures, no mass surveillance, proponendo un sistema fondato su misure di mitigazione mirate, ordini di rilevazione adottabili solo come extrema ratio, convalida da parte dell'autorità giudiziaria ed esclusione delle comunicazioni protette da crittografia end-to-end dagli ordini di rilevazione. Nel luglio 2026, in seconda lettura sul regolamento relativo al regime temporaneo, il Parlamento non ha raggiunto la maggioranza necessaria per respingere la posizione del Consiglio, ma ha comunque approvato emendamenti volti a escludere dall'ambito di applicazione le comunicazioni alle quali “è, è stata o sarà applicata” la crittografia end-to-end.
Tale evoluzione dimostra che una parte significativa del legislatore europeo non intende eliminare la segretezza della corrispondenza digitale, bensì individuare un equilibrio tra l'esigenza di contrastare la diffusione del materiale pedopornografico online e la tutela della riservatezza delle comunicazioni cifrate. Gli strumenti di rilevazione dovrebbero rimanere circoscritti ai casi ritenuti compatibili con le garanzie previste dal diritto dell'Unione, senza estendersi indiscriminatamente alle comunicazioni protette da crittografia end-to-end. Anche “Euronews” ha evidenziato come l'emendamento approvato il 9 luglio 2026 miri a escludere servizi quali WhatsApp, Signal e altre piattaforme analoghe dal regime di scansione volontaria, aprendo un possibile contrasto con la posizione del Consiglio ma delineando un preciso orientamento politico. Il compromesso parlamentare rappresenterebbe, dunque, un tentativo di evitare tanto l'assenza di qualsiasi forma di controllo quanto l'introduzione di un sistema di sorveglianza generalizzata delle comunicazioni.
Questa lettura trova riscontro anche in parte della dottrina. Marcin Rojszczak osserva che il problema dell'utilizzo illecito dei servizi cifrati è destinato a permanere, ma ritiene che esso non debba essere affrontato esclusivamente attraverso il Child Sexual Abuse Regulation, né mediante un approccio uniforme applicabile indistintamente a tutti i servizi di comunicazione. L'esclusione delle comunicazioni protette da crittografia end-to-end dal regime transitorio viene quindi interpretata come il tentativo di costruire una disciplina differenziata, capace di conciliare l'efficacia delle misure di contrasto al Child Sexual Abuse Material con la tutela della riservatezza e della sicurezza garantite dalla cifratura.
Il voto del luglio 2026 non dovrebbe essere interpretato né come un definitivo successo delle esigenze investigative sulla tutela della privacy, né come un rigetto delle misure di rilevazione. Il fatto che il procedimento legislativo relativo al regolamento permanente sia ancora in corso e che il testo sia tornato all'esame del Consiglio dimostrerebbe come il contenuto della futura disciplina resti ancora oggetto di negoziazione. In questa prospettiva, sostenere una regolamentazione limitata e accompagnata da adeguate garanzie procedurali non equivale ad avallare una forma di sorveglianza di massa, bensì a ritenere possibile un bilanciamento tra la tutela dei minori, la responsabilizzazione dei fornitori di servizi digitali e la protezione delle comunicazioni cifrate.
Madeleine Maresca, 16 luglio 2026
Con Chat Control non ci saranno più garanzie di riservatezza
Un'ulteriore critica rivolta a Chat Control riguarda l'impatto delle tecniche di rilevazione sulla crittografia end-to-end. Secondo i critici, la garanzia che la cifratura non venga formalmente modificata non esclude che essa possa essere compromessa qualora il controllo venga effettuato sul dispositivo dell'utente o in una fase precedente all'applicazione della cifratura stessa, attraverso sistemi di client-side scanning. Meredith Whittaker, presidente di Signal, sostiene che non esista un modo per introdurre una scansione preventiva dei contenuti senza compromettere le garanzie di riservatezza che caratterizzano l'architettura del servizio. Analogamente, la lettera aperta sottoscritta da centinaia di ricercatori nel settembre 2025 osserva che qualsiasi meccanismo progettato per accedere ai dati privati degli utenti introduce inevitabilmente un single point of failure, ossia un punto di vulnerabilità all'interno di sistemi concepiti proprio per impedire l'accesso di soggetti terzi. Anche Marcin Rojszczak evidenzia come le limitazioni alla crittografia non si esauriscano nelle tradizionali ipotesi di backdoor o key escrow, ma possano assumere forme tecnicamente differenti producendo un effetto analogo: la riduzione della confidenzialità effettiva delle comunicazioni elettroniche.
A queste considerazioni si aggiunge il rischio del cosiddetto function creep, vale a dire l'estensione progressiva delle finalità per le quali una determinata tecnologia viene utilizzata. Secondo i critici, una volta realizzata o legittimata un'infrastruttura capace di analizzare i contenuti prima della cifratura, il limite tra l'impiego per il contrasto al Child Sexual Abuse Material e l'utilizzo per altre finalità dipenderebbe prevalentemente da successive scelte legislative o amministrative, piuttosto che da vincoli tecnici. La lettera degli scienziati del settembre 2025 sostiene infatti che un sistema inizialmente progettato per individuare immagini o URL riconducibili a materiale di abuso sessuale potrebbe, almeno in linea teorica, essere adattato all'analisi di ulteriori categorie di contenuti. In questo contesto viene frequentemente richiamata anche la sentenza Podchasov c. Russia della Corte europea dei diritti dell'uomo, nella quale la Corte ha affermato che misure che incidono sull'integrità della crittografia producono effetti non limitati ai soggetti sottoposti a indagine, ma potenzialmente estesi alla generalità degli utenti. Pur riferendosi a un contesto normativo diverso, la decisione viene richiamata dai critici quale conferma del principio secondo cui la sicurezza dell'architettura delle comunicazioni costituisce parte integrante della tutela del diritto alla segretezza della corrispondenza.
Le prese di posizione assunte da alcuni fornitori di servizi di comunicazione cifrata si inseriscono in questo quadro. Signal ha dichiarato, attraverso la propria presidente Meredith Whittaker, che non adotterebbe soluzioni incompatibili con la propria architettura di crittografia end-to-end e che, qualora la normativa europea imponesse sistemi di scansione preventiva dei contenuti, prenderebbe in considerazione il ritiro dal mercato europeo. Analogamente, Tuta (già Tutanota) ha affermato di essere pronta a contestare giudizialmente eventuali obblighi di questo tipo e, in ultima istanza, a cessare l'offerta dei propri servizi nell'Unione europea piuttosto che introdurre meccanismi ritenuti incompatibili con il proprio modello di sicurezza. Secondo i sostenitori della posizione contraria a Chat Control, tali dichiarazioni non rappresentano esclusivamente iniziative di lobbying, ma riflettono il conflitto tra modelli tecnologici differenti: da un lato, quello delle grandi piattaforme che ritengono compatibili alcune forme di rilevazione volontaria con la tutela della privacy; dall'altro, quello dei fornitori di servizi privacy-first, il cui funzionamento si basa proprio sull'impossibilità tecnica di accedere ai contenuti delle comunicazioni degli utenti.
La critica a Chat Control non si limita a sostenere che la proposta possa incidere in misura eccessiva sulla riservatezza delle comunicazioni, ma riguarda anche le possibili conseguenze sistemiche sulla sicurezza informatica europea. L'introduzione di obblighi incompatibili con la crittografia end-to-end potrebbe incentivare alcuni operatori specializzati nei servizi di comunicazione sicura ad abbandonare il mercato europeo o ad avviare un contenzioso nei confronti delle istituzioni dell'Unione, riducendo la disponibilità di strumenti progettati per garantire elevati livelli di sicurezza. Il dibattito, pertanto, non contrapporrebbe semplicemente la tutela dei minori alla protezione della privacy, ma investirebbe il più ampio problema del bilanciamento tra differenti dimensioni della sicurezza: da un lato, l'efficacia delle misure di prevenzione e repressione degli abusi sessuali sui minori online; dall'altro, la salvaguardia di infrastrutture di comunicazione considerate essenziali per la protezione di giornalisti, avvocati, attivisti, funzionari pubblici, operatori umanitari e cittadini che fanno affidamento sulla robustezza della crittografia per esercitare i propri diritti fondamentali.
Madeleine Maresca, 16 luglio 2026